2:初期設定

*日本語入力
どう言う訳か日本語の指定を指定してインストールしたが日本語の入力が出来ない!
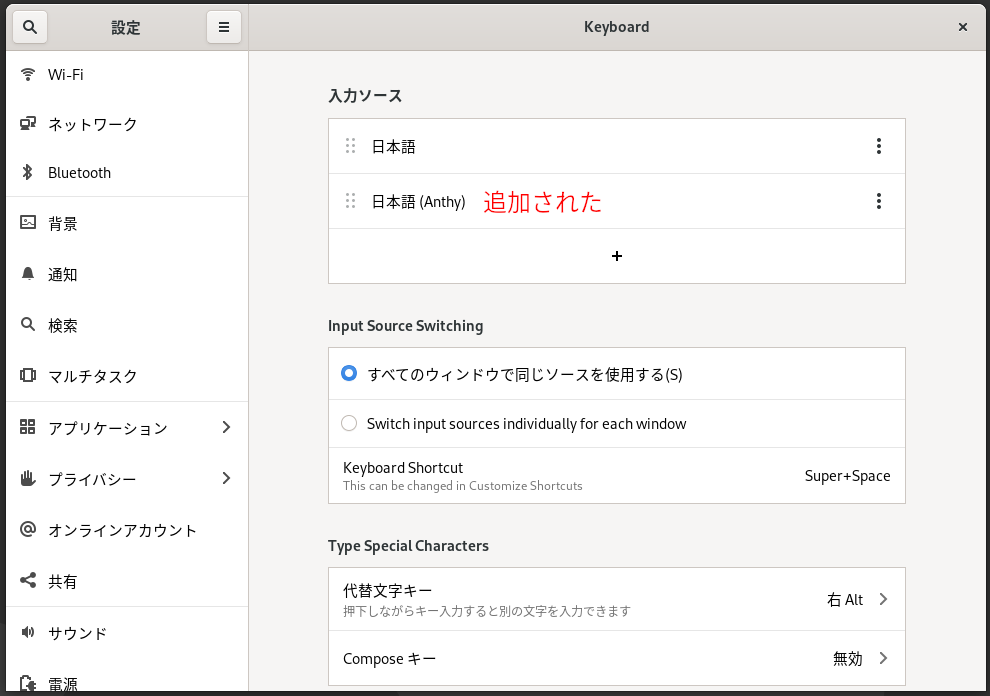
ので、日本語入力が出来るように、右上のスイッチアイコンをクリックし、表示された比較的下に設定(歯車アイコン)があるのでクリック、表示されたウィンドウの左ペインでKeyboardをクリックし下の画像のように続ける
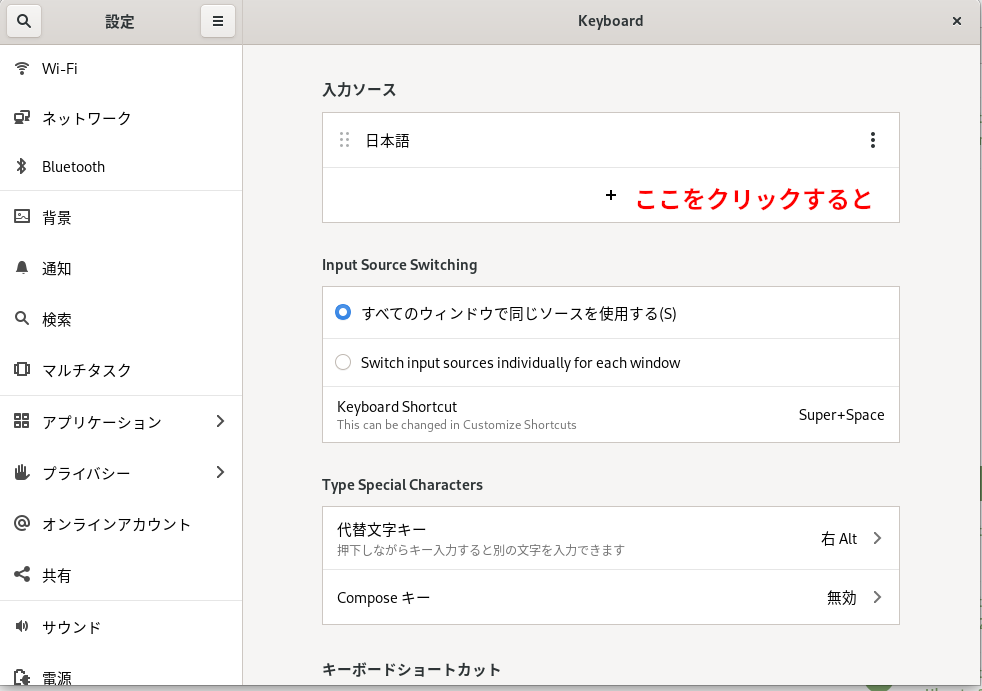
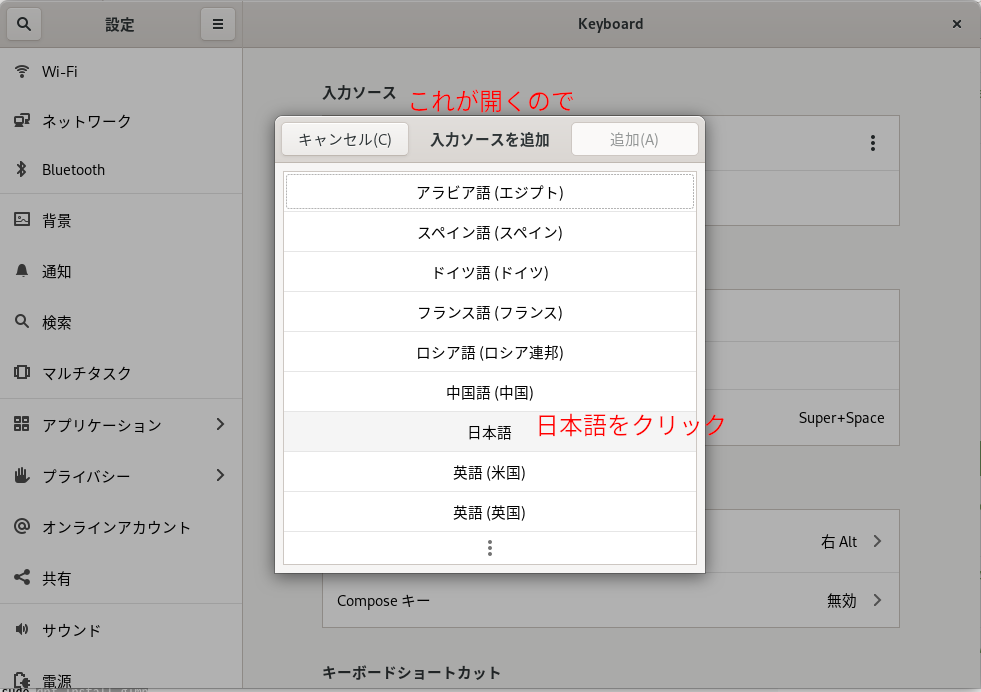
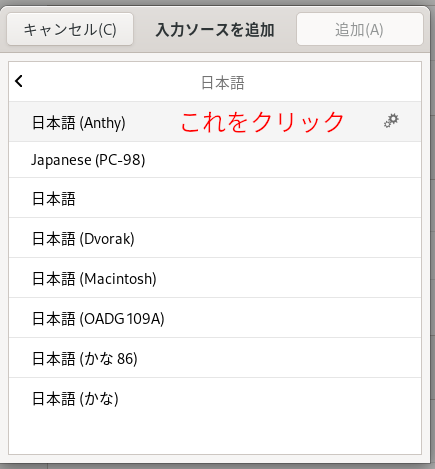
これで出来るようになるが、terminalやブラウザ等を選んでおかないと半角/全角キーを押しても切り替わらない。

*OSをアップデートする
# dnf upgrade

*SELINUXを無効にする
本来は有効のまま使用すべきとは思うが、経験上、有効にしておくと多くの設定で躓くので、私の力量では無効にしておきます。
# gedit /etc/selinux/config
#SELINUX=enforcing  コメントアウトして
SELINUX=disabled  追記する
このままだと再起動が必要ですが、
# setenforce 0
とコマンドを入れ、一時的に無効にしておき、作業を続けます。また、再起動時には無効になります。
RHEL9ではSELINUX=disabled オプションによる SELinux の無効化が出来なくなったとの事で、
# grubby –update-kernel ALL –args selinux=0 注:オプションはーー   selinuxを無効化
# shutdown -r now    再起動で反映される。
上記の様にしてから、念のため
# getenforce
Disabled
に成っている事を確認しておく

*インストール時に作成した一般ユーザーが管理者に出来るように設定
# usermod -G wheel ユーザー名   管理者グループであるwheelグループに入れる
# gedit /etc/pam.d/su
開いたウィンドウの7行目くらいにある1行をコメントを取る
auth required pam_wheel.so use_uid  先頭に付いていた#を削除する
で保存しておく

*aliasを設定
このホストから色々なインフォメーションやエラーがrootに送信されるので、それを自分のメアドに転送する
# gedit /etc/aliases
開いたウィンドウの一番下にある所を上記のように変更
#root:             marc     #でコメントアウト
root:               自分のメアド  追記
そして
# echo test|mail root   root宛に本文がtestのメールを送る
あれーエラーだ
postdrop: warning: unable to look up public/pickup: No such file or directory
調べてみるとpostfixが起動していないことが原因。メールコマンドがmailxからs-nailに変更になったので、インストールしていたが、最初からpostfixがインストールされていた見たい。なので
# systemctl start postfix   postfixを起動
# systemctl enable postfix  再起動時に起動する
で、無事メールがくるようになった。

追記2023/2/10: 別のコンピューターにalmalinuxをインストールして同じ設定をしたが、まだメールが来ない。メールログを確認する(/var/log/maillog)、すると
Feb 10 05:05:33 test postfix/smtp[13792]: C0F1E200B084: to=<s-report@kinryo.net>, orig_to=<root>, relay=kinryo.net[133.149.213.105]:25, delay=1088, delays=1087/0.03/0.53/0.03, dsn=4.1.8, status=deferred (host kinryo.net[133.149.213.105] said: 450 4.1.8 <root@test.locatdomain>: Sender address rejected: Domain not found (in reply to RCPT TO command))
のログがあった。つまりtest.locatdomain何て知らないよと言っているのでメールが来ない。メールサーバーはこのホストではなく、別のホストで動いているので、ドメインを変更する
# gedit /etc/hostname
test.kinryo.net  → これに変更して保存
# shutdown -r now  → 設定を反映させるために再起動
これでメールは来るが、tripwireのレポートでIPアドレスがmailサーバーが動いているサーバーのグローバルIPになっている(多分tripwireが自分のIPを調べる時にDNSをチェックしているみたい)

*夜間に自動アップデート
# dnf install dnf-automatic  → 自動アップデートをインストール
# gedit /etc/dnf/automatic.conf
# アップデートの種類
# default すべてのパッケージ
# security セキュリティ関係のみ
upgrade_type = default

# アップデート適用のタイミング
# yes 即時、自動更新したいならこちら
# no ダウンロードのみ
apply_updates = yes
上記の設定を記入後保存

*サードパーティリポジトリの追加  注:オプションはーー
*EPEL
# dnf config-manager –set-enabled crb     ver 8は不要
# dnf -y install epel-release
# dnf -y update
*Remi
# dnf -y install https://rpms.remirepo.net/enterprise/remi-release-9.rpm
# dnf -y install https://rpms.remirepo.net/enterprise/remi-release-8.rpm    ver 8
# dnf -y config-manager –set-enabled remi
でEPELとRemiのリポジトリーを追加しておきます。
 

カテゴリー: AlmaLinuxに挑戦 | コメントする

1:インストール

バージョン8の頃はディスプレーに表示が出ず、インストール出来なかったが、今回はバージョン9.1になっていたのでトライしたらインストールが出来た。
2023-5-17追記:今日サブホストにalmalinux 8.7をインストールしたら、無事完了した。
マザーボード:Micro Start B350I PRO AC
CPU: AMD Ryzen5 5600G
メモリー:28GB

インストール
http://ftp.iij.ad.jp/pub/linux/almalinux/9.1/isos/x86_64/ からAlmaLinux-9-latest-x86_64-dvd.iso 8.0G をダウンロードする。
これをUSBにコピーする為にWindow10でrufusを使って起動ディスクを作成しますが、これは https://www.gigafree.net/system/os/Rufus.html 等を参考にしてください。
完成したら、USBをコンピューターに差し、起動しますが、DeleteキーやF2キーでBIOSに入って、BOOTディスクがUSBになっている事を確認してから、再度、起動
この後、https://centossrv.com/almalinux/almalinux8.shtml
を参考にインストールを行いますが、このページはバージョン8ですが、9でも変更ありません。
但し私はインストールするプログラムを選択する時、ベース環境は”サーバー(GUI使用)”を選択後、右のプログラムを下記のように選んでおきました。
*デバッグツール   *ネットワークファイルシステムクライアント
*パーフォマンスツール  *リモートデスクトップ接続クライアント
*Linux向けリモート管理  *仮想化クライアント  *仮想化ハイパーバイザー
*仮想化ツール  *コンソールインターネットツール  *開発ツール
*グラフィカル管理ツール  *セキュリティーツール  *システムツール
又、IPアドレス、ホスト名等は自分の環境に合わせて設定します。

注:「Red Hat Linux 9」からは、Anacondaのバージョン依存によるものの、インストール中でもキー操作「Shift」+「PrtScn」(Print Screen)により画面キャプチャが可能となった。とあるが私は出来ませんでした。私が使用しているキーボードはfnキーとF12キーを押すとプリントスクリーンになるので、Shift+fn+F12を押しても出来ませんでした。


カテゴリー: AlmaLinuxに挑戦 | コメントする

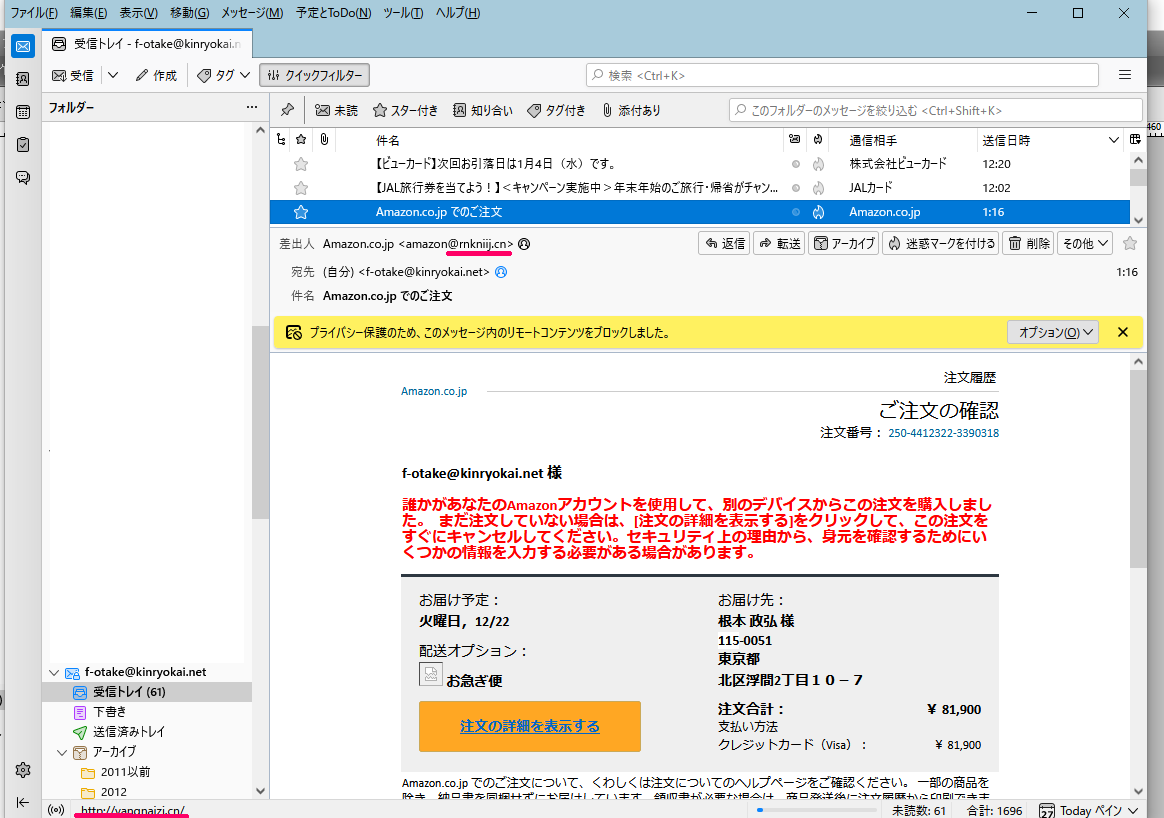
又も中国の悪い奴らだー

悪さをするのは中国人しかいないのか?

上の赤線の所を見て欲しい。ここがドメインと呼ばれるインターネットの住所に当たる所。@マークの前は無視する事、ここは好き勝手に付けることが出来る。とくに@以降の最後は.cnになっていて、これは中国のドメインだ。ただ気を付けて欲しいのはこの部分は偽造可能な事だ。今回は偽造していないが。
右下の赤線の所には yangnaizi.cnと書いてあるが、これは黄色地の”注文の詳細を表示する”の所にマウスを持って行くと表示される(携帯の場合は長押し)。やっぱり中国のWEBに飛ばされる。絶対にクリックしない事。

カテゴリー: 危険メールや手紙、IP | コメントする

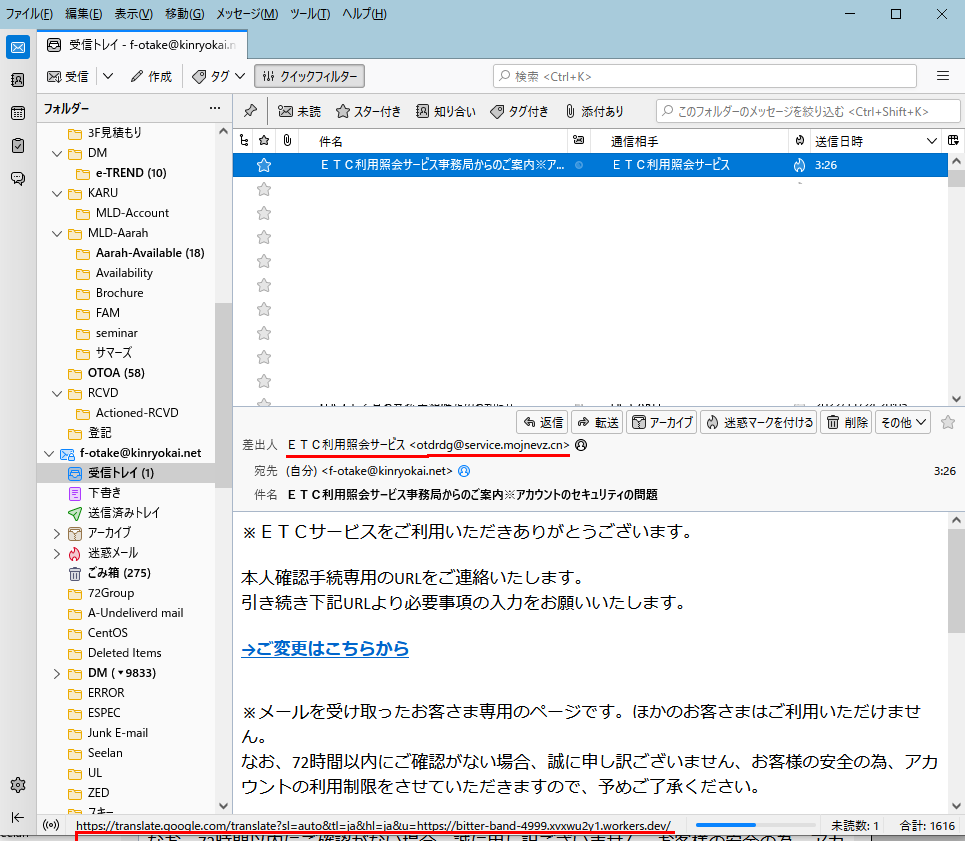
又も中国の悪者が危険メールを送っている


上の赤線を所を見て欲しい。ETC利用照会サービスとなっているが、ここは何でも設定できるので信用してはいけない。その後ろのメールアドレスのドメインを見ると(最後の部分).cnになっている。これは中国からだ、ETCが中国からメールを送ることは無い。
また、ご変更はこちらからにマウスを持って行くと(スマホは長押し)すると左下に実際に飛ぶアドレスがあり、ここがgoogleのアドレスだが、フリーで公開している物を悪用している絶対にクリックしてはいけない。
なんでこんなに悪い奴が中国に多いんだ。

カテゴリー: 危険メールや手紙、IP | コメントする

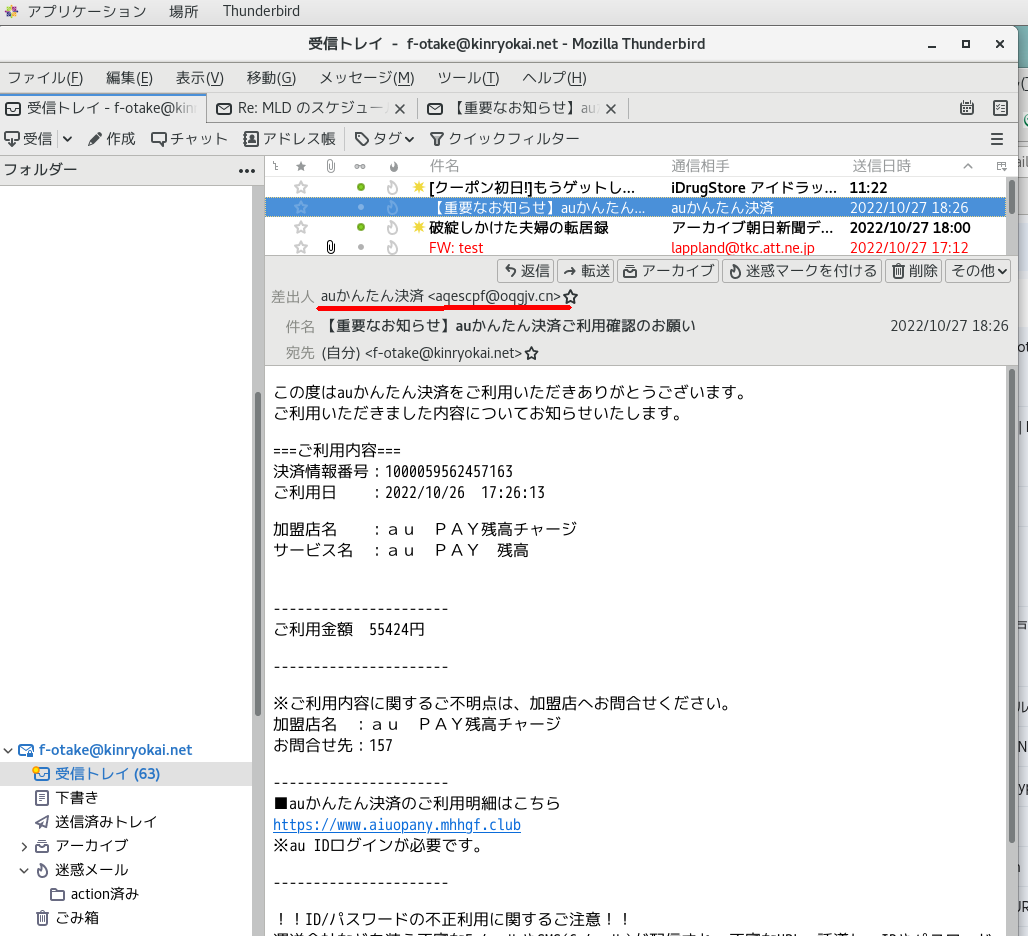
悪い奴は中国が多い、auかんたん決済


赤線の最後に注目、@oqgjv.cn の最後 .cn は中国から送られて来ている
AU PAYが中国から送ることは有り得ない。なので下の方の青線を絶対にクリックしないこと。

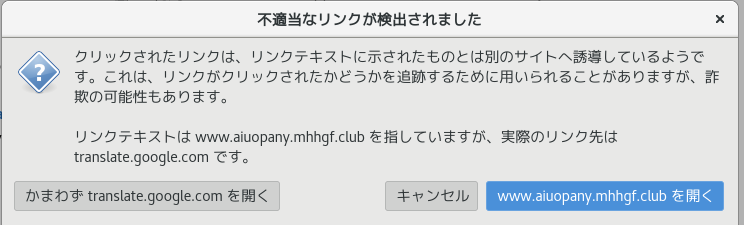
試しに青字をクリックすると一寸前までは、translate.google.comに飛びそこで翻訳されたもののリンク先をクリックさせ、悪さをしようとしていたが、最近googleさんが、プロテクションを作ったみたいで、

こんなウィンドウが開くようになった。文字は青地の所になっているが、本当の跳び先はtranslate.google.comでここに悪さの仕掛けがあるので、右上のバッテンで、ウインドウを閉じること。googleさんありがとう。

カテゴリー: その他, 危険メールや手紙、IP | コメントする

CentOS7 からL2TP/IPSec でヤマハRTX830にVPN接続をする

これには随分苦労した。先ずは設定、CentOS7はデフォルトでL2TP/IPSecが無いのでインストール。
# yum -y install NetworkManager-l2tp-gnome
これでNetworkManager-l2tpもインストールされる
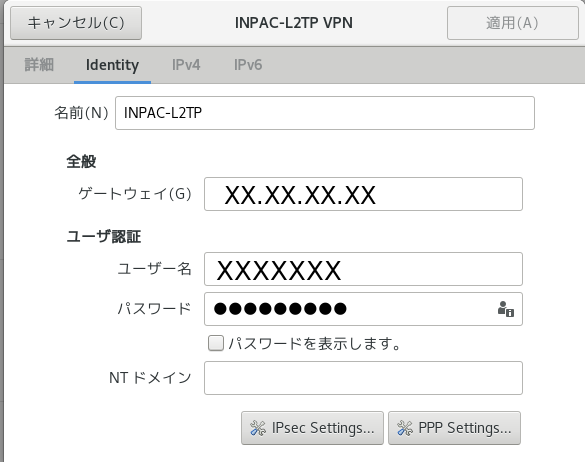
でもって右上の電源ボタンをクリックし、更にVPNをクリック、プルダウンが開くのでVPN設定をクリック。VPNの右の方にある+をクリック。開いたウィンドウでLayer 2 Tunneling Protocol (L2TP)をクリック
名前は任意、ゲートウェイはVPNサーバーの名前かIPアドレス、ユーザー名とパスワードはサーバーに設定しているもの。そして”IPsec Settings…”をクリック
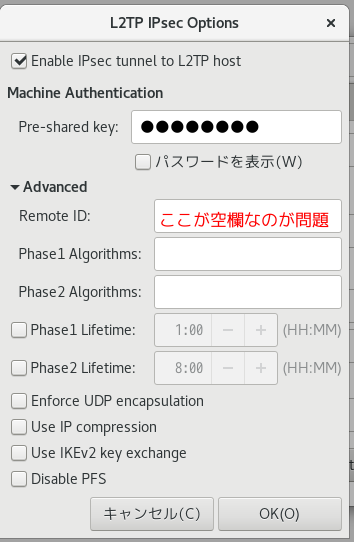
Pre-shared Keyにはサーバーの設定してある共有鍵を入力。Remote IDは最初は空欄。
これで接続するが、少ししてVPNが自動的にOFFになる。このルーターにはwindows10で繋っがているのでルーターの設定ではなさそう。なので、RTX830のログを見ると
[IKE] respond ISAKMP phase to xx.xx.xx.xxはあるが、その次の[IKE] respond IPsec phase toが無い。という事はローカルからRTX830に接続要求は行っているが、IPsecでつまずいているみたい。
正常時のログは
[IKE] respond ISAKMP phase to xx.xx.xx.xx
[IKE] respond IPsec phase to xx.xx.xx.xx
IP Tunnel[4] Up
[L2TP] TUNNEL[4] connected from xx.xx.xx.xx
[L2TP] TUNNEL[4] tunnel 6020 established
[L2TP] TUNNEL[4] session 47201 established
PP[ANONYMOUS04] Call detected from user ‘xxxxxxxxx’
PP[ANONYMOUS04] PPP/IPCP up (Local: 192.168.xx.xx, Remote: 192.168.xx.xx)
となっている。ここで色々google先生を調べるがもう一つ解らない。中にはグラフィカル設定では繋がらないので、コマンドを設定し接続をしてたりする。
なので、CentOSのログを見る。/var/log/messageを開き調べると何ヵ所か
NetworkManager: 003 “ccb30400-8415-4eb8-89cb-9a2b19bfceff” #1: we require IKEv1 peer to have ID ‘xx.xx.xx.xx’, but peer declares ‘YY.YY.YY.YY’
の表示がある。’xx.xx.xx.xx’はグローバルIPで’YY.YY.YY.YY’はローカルIP。
グローバルIPに接続したが、返って来たIPはRTX830のローカル側のIP。
そこでもしかしたらと、2番目の画面の
赤字の所にRTX830のルーターの
ローカルIPを入れ、接続すると、
やっと繋がった、バンザイーイ!!

カテゴリー: Linux運用時のメモ | コメントする

Ubuntu 22.04からL2tp/IPSec でVPN接続が1分ほどで切断されてしまう

ubuntuにはデフォルトでVPNにL2TP/IPSecがありませんのでインストールが必要ですがhttps://hnakamur.github.io/blog/2018/03/31/l2tp-vpn-on-ubuntu-17.10/を参考にしてください。一通り設定を済ませサーバーのルータに接続しますが接続は完了しますが1分程で切断されてしまいます。ルーター側の問題かubuntu側の問題かの切り分けがよく出来ず、同じ家庭内のwindows10からは出来るので、てっきりubuntu側の問題として(可能性もあるが)調べたが回答にたどり着かず、もしかしてと思いサーバー側のルーターとして使っているRTX830のヤマハのヘルプデスクで解決が出来ました。
問題があった時のRTX830のログ
[L2TP] TUNNEL[1] connected from xx.xx.xx.xx
[L2TP] TUNNEL[1] tunnel 9847 established
[L2TP] TUNNEL[1] session 65097 established
PP[ANONYMOUS01] Call detected from user ‘XXXXX’
PP[ANONYMOUS01] PPP/IPV6CP up
PP[ANONYMOUS01] PPP/IPCP up (Local: 192.168.xx.xx, Remote: 192.168.x.153)
で最後の行でサーバー側のローカルIPの払い出しが出来ているので、接続はされているが、1分程経つと
keepalive timer expired tunnel 27251 とあり27251はubuntuが接続した時のものです。
切断されてしまいます。でもルーターの設定には
ipsec ike keepalive use 4 off や
l2tp tonnel disconnect time off
などの設定があり、なんで切断されるかわかりませんでしたが、ヤマハによると更にl2tp keepalive useという設定があり、これがデフォルトでon になっているので、これをオフにする。ルーターの管理→保守→コマンドの実行から
select tonnel トンネル番号
l2tp keepalive use off
を実行したら切断されることは無くなった

カテゴリー: Linux運用時のメモ | コメントする

ローカル側のルーターのアドレスを変更したらVPN(L2TP・IPSec)に接続できなくなった(Windows10)

ルーターのローカル側のアドレスを192.168.0.1から192.168.0.2に変更したら、今まで接続出来ていたVPN(L2TP)に接続が出来ない。勿論デフォルトゲートの設定とかルーターの再起動は行っている。
問題の切り分けをする為サーバー側のルーター(RTX830)のログを調べると、接続後、ユーザー名が入ると直ぐに接続が切れている??
2022/09/28 09:49:15: [IKE] respond ISAKMP phase to xx.xxx.xx.x
2022/09/28 09:49:15: [IKE] respond IPsec phase to xx.xxx.xx.x
2022/09/28 09:49:15: IP Tunnel[3] Up
2022/09/28 09:49:15: [L2TP] TUNNEL[3] connected from xx.xxx.xx.x
2022/09/28 09:49:15: [L2TP] TUNNEL[3] tunnel 9483 established
2022/09/28 09:49:15: [L2TP] TUNNEL[3] session 25118 established
2022/09/28 09:49:15: PP[ANONYMOUS02] Call detected from user ‘ユーザー名’
2022/09/28 09:49:15: [L2TP] TUNNEL[3] disconnect session 25118 complete
2022/09/28 09:49:15: [L2TP] TUNNEL[3] disconnecting tunnel 9483
2022/09/28 09:49:15: [L2TP] TUNNEL[3] disconnect tunnel 9483 complete
2022/09/28 09:49:16: [IKE] initiate informational exchange (delete)
2022/09/28 09:49:16: IP Tunnel[3] Down

接続が完了する時のログ
2022/09/28 10:52:06: [IKE] respond ISAKMP phase to xx.xxx.xx.x
2022/09/28 10:52:06: [IKE] respond IPsec phase to xx.xxx.xx.x
2022/09/28 10:52:06: IP Tunnel[7] Up
2022/09/28 10:52:07: [L2TP] TUNNEL[7] connected from xx.xxx.xx.x
2022/09/28 10:52:07: [L2TP] TUNNEL[7] tunnel 15992 established
2022/09/28 10:52:07: [L2TP] TUNNEL[7] session 46664 established
2022/09/28 10:52:07: PP[ANONYMOUS03] Call detected from user ‘ユーザー名’
2022/09/28 10:52:08: PP[ANONYMOUS03] PPP/IPCP up (Local: 192.168.0.1, Remote: 192.168.0.158)
接続が出来る場合はユーザー名の後に、DHCP(IPCP?)の払い出しで、サーバーのローカルIPが与えられている。
こうなると多分サーバー側では無く(最初から見当は付いていたが、だってローカル側のルーターのアドレス変更前は繋がっていたのだから)
google先生を探しまくって、やっと見つけた(https://nakada-r.com/2020/05/vpn-trouble-4/)
つまりデバイスマネージャーでminiportを削除する。私の場合は
WAN miniport(IP), WAN miniport(L2TP), WAN miniport(PPTP)の3つを削除し、再起動すると、これらのminiportが自動でインストールされ、VPNに繋がるようになった。

カテゴリー: Linux運用時のメモ | コメントする

Ubuntuのrootユーザーで出来ないこと

ubuntuはセキュリティーの為にrootにいろいろな制限が入っているらしい。調べたわけでは無いが、自分がやってみて出来なかった事。
# gedit が出来ない >>  $ sudo gedit は出来る
# ls -ls /root で隠しファイルが表示されない >>  $ sudo ls -la /root では表示される
# nautilus で cannot open displayになりノーチラスが出来ない >> $ sudo nautilus は出来るが、やはり/rootに隠しファイルが表示されないので、$ sudo ls -la /rootで見るしかない

CentOSに慣れているので色々不便極まりない。セキュリティーを取るか利便性を取るか!!
良いこともある:vi がCentOSより便利。下によく使うコマンドが表示され(ctrl+なにかのキー)で便利。いちいち esc : コマンドをやらなくて良いし、最初からinsert mode になっている。

カテゴリー: Linux運用時のメモ | コメントする

Ubuntuでssh経由でrsyncをcronでやる

ubuntuでは起動時には一般ユーザなので少し複雑。と言うのも一般ユーザでsudoを付けても今いるディレクトリーはユーザーのhomeである。その辺がこんがらがる元だった
cronでrsyncを使うが、パスワードを聞かれないようにする(sudoするのでユーザはroot)
まずは鍵を作る(サーバー側のsshやrsyncは設定済み)ubuntuのrootのパスワードは設定済み
$ su –
# mkdir .ssh
# ssh-keygen
どこに保存するか聞かれるので、/root/.ssh/id_rsaを指定、パスフレーズはエンターだけで進む。

.sshに出来たid_rsa.pubを何らかの方法でサーバーのに入れるが、私はg-mailのWEB mailでid_rsa.pubを添付し自分から自分に送って、サーバー側のブラウザでg-mailを開き、/root/.ssh/に保存。ファイル名をauthorized_keysに変更、もしすでにauthorized_keysがあればその最後にコピー(gmailを使う理由、サーバー側のsshはパスワードログインを許して無い、そしてauthorized_keysにubuntuのキーが入っていないので、他のコンピュータからscpをしないとならない)
rsync時にパスワードを聞かれないように
$ sudo visudo
root ALL=NOPASSWD: /usr/bin/rsync
を最後に追記。つぎにrsync-excludeとrsyncd.passwdを作成
$ sudo gedit /etc/rsync-exclude
rsyncで同期した時コピーしなくていいファイル
/.Trash-0/
/lost+found/
.recycle/ など
$ sudo gedit /etc/rsyncd.passwd
rootのパスワードのみを記入
このパスワードはサーバーのrsyncd.secretsに登録しているrootのパスワード
$ sudo chmod 600 /etc/rsyncd.passwd
ホームにRsyncActionを作る
$ gedit RsyncAction
sudo rsync -av -e “ssh -p SSHのポート -i /root/.ssh/id_rsa” –exclude-from=/etc/rsync-exclude –password-file=/etc/rsyncd.passwd rsync://root@サーバーのIP:/サーバーのrsyncd.confで指定したディレクトリ/ /同期されるディレクトリ
別のサーバーの設定も記入
ここで重要なのはrsync://root@サーバーのIP:/サーバーのrsyncd.confで指定したディレクトリ/ の最後の / これが無いと同期されるディレクトリの下に同期する。
rootになり、/etc/cron.dにプログラムを記入
$ su –
# echo “10 7,9,11,13,15,17,19,21 * * * ユーザー名 /home/ユーザー名/RsyncAction” >/etc/cron.d/rsync
# exit
これで7時から21時まで、毎時10分に同期される。

カテゴリー: Linux運用時のメモ | コメントする